Kaspersky Temukan Phishing Menyamar sebagai Zoom dan Docusign, Incar Kredensial
Kaspersky mendeteksi lebih dari 1.000 email phishing yang menyamar sebagai Zoom dan Docusign untuk mencuri kredensial hingga data kartu kredit

Periskop.id - Penjahat siber kembali memanfaatkan nama layanan kerja yang familiar untuk mengecoh pengguna perusahaan. Kaspersky mengidentifikasi kampanye phishing yang menyamar sebagai email resmi Zoom dan Docusign dengan tujuan mencuri kredensial, informasi pribadi, hingga data kartu kredit.
Hingga 11 September 2026, perusahaan keamanan siber tersebut mengklaim telah mendeteksi lebih dari 1.000 email yang terkait dengan kampanye tersebut. Temuan ini menunjukkan serangan siber tidak selalu membutuhkan teknik rumit berbasis kecerdasan buatan.
Modus lama berupa email palsu yang meniru layanan tepercaya masih dianggap efektif, terutama ketika pekerja menerima banyak pesan, undangan rapat, maupun dokumen elektronik setiap hari.
Kaspersky sebelumnya mencatat 4,7 juta percobaan serangan dalam 12 bulan terakhir yang menggunakan konten menyerupai berbagai aplikasi kerja populer, termasuk Zoom, Outlook, dan OneDrive. Penyerang memanfaatkan kebiasaan pekerja menerima undangan rapat, file bersama, serta notifikasi layanan digital untuk menyamarkan tautan berbahaya sebagai aktivitas pekerjaan biasa.
Docusign Dipakai sebagai Umpan Gelombang Pertama
Gelombang pertama kampanye terbaru menyamar sebagai komunikasi resmi dari Docusign.
Menurut Kaspersky, email tersebut menyasar akun perusahaan di Timur Tengah, Amerika Latin, Eropa Barat, Rusia, Armenia, dan Azerbaijan. Setiap pesan berisi tautan menuju situs phishing yang dirancang menyerupai halaman resmi dan meminta korban memasukkan kredensial.
Indonesia tidak disebut secara khusus sebagai wilayah sasaran dalam temuan kampanye ini. Namun, modus penyalahgunaan merek Docusign bukan kasus baru dan telah berulang kali diperingatkan oleh perusahaan tersebut.
Pada Agustus 2026, Docusign mengeluarkan peringatan mengenai phishing yang memanfaatkan template aktivasi akun dan pemberitahuan tagihan palsu. Penyerang berusaha membuat korban menghubungi nomor dukungan palsu dan kemudian mencuri informasi pribadi maupun finansial.
Docusign juga mengidentifikasi kampanye lain yang menggunakan dokumen buram palsu. Korban diminta menekan tombol untuk membuka dokumen, tetapi kemudian diarahkan menuju situs berbahaya dan diminta mengunduh file yang berpotensi memberikan akses terhadap perangkat serta data di dalamnya.
Perusahaan mengingatkan pengguna agar tidak langsung mempercayai email hanya karena membawa logo dan tampilan Docusign. Pengguna dapat membuka situs resmi secara mandiri dan memasukkan Security Code pada fitur Access Documents untuk memeriksa dokumen tanpa mengeklik tautan pada email mencurigakan.
Gelombang Berikutnya Meniru Zoom
Lebih dari sepekan setelah gelombang Docusign ditemukan, Kaspersky mendeteksi kampanye kedua yang meniru notifikasi Zoom. Pesan palsu tersebut menggunakan tekanan psikologis dengan memperingatkan bahwa akun pengguna akan segera dinonaktifkan. Korban kemudian didorong bertindak cepat tanpa terlebih dahulu memeriksa keaslian email.
Penyerang menggunakan setidaknya dua metode. Pertama, tautan yang membawa korban menuju halaman pencurian kredensial. Kedua, formulir yang meminta informasi pribadi dan detail kartu kredit.
Penggunaan nama Zoom cukup masuk akal dari perspektif pelaku karena layanan konferensi video telah menjadi bagian dari aktivitas harian banyak perusahaan. Pesan mengenai perubahan akun, rapat, maupun layanan berlangganan menjadi lebih mudah berbaur dengan email pekerjaan lainnya.
Zoom sendiri menyediakan fitur autentikasi multi-faktor serta berbagai kontrol keamanan untuk membantu melindungi akun pengguna. Perusahaan juga menganjurkan pengguna selalu memperbarui aplikasi ke versi terbaru agar memperoleh perbaikan keamanan terkini.
Email Sederhana Masih Bisa Menjebak Karyawan
Kaspersky menilai keberhasilan modus sederhana berkaitan dengan faktor manusia. Email yang tampak biasa justru dapat lolos dari kewaspadaan ketika pengguna sedang menghadapi banyak pesan pekerjaan.
“Mengingat pesatnya perkembangan teknologi dan meluasnya penggunaan AI, kita sering menginformasikan orang-orang cara membedakan antara email penipuan yang canggih dengan yang biasa. Namun, metode lama yang sederhana masih terus digunakan, dan terkadang kesederhanaan semacam itu justru efektif karena karyawan bisa saja melewatkan tanda-tanda phishing di tengah membanjirnya email masuk; sementara itu, pelaku penipuan memilih merek yang umum digunakan di lingkungan perusahaan agar dapat meniru email resmi secara meyakinkan. Bahkan taktik berteknologi rendah seperti ini pun seharusnya dapat dideteksi oleh solusi keamanan khusus, sehingga keamanan siber perusahaan tidak hanya bergantung pada faktor manusia,” ujar Andrey Kovtun, Manajer Grup Perlindungan Ancaman Email di Kaspersky.
Pola tersebut sejalan dengan survei Kaspersky yang baru-baru ini menemukan 92% perusahaan kecil dan menengah di Indonesia mengalami setidaknya satu insiden siber selama setahun terakhir. Di kawasan Asia Pasifik, phishing menjadi salah satu serangan yang paling sering dialami UMKM dengan porsi 19%.
Ancaman Phishing Semakin Relevan di Indonesia
Meski kampanye Zoom-Docusign terbaru tidak secara spesifik menyebut Indonesia sebagai target, phishing menjadi bagian dari masalah penipuan digital yang semakin besar di dalam negeri.
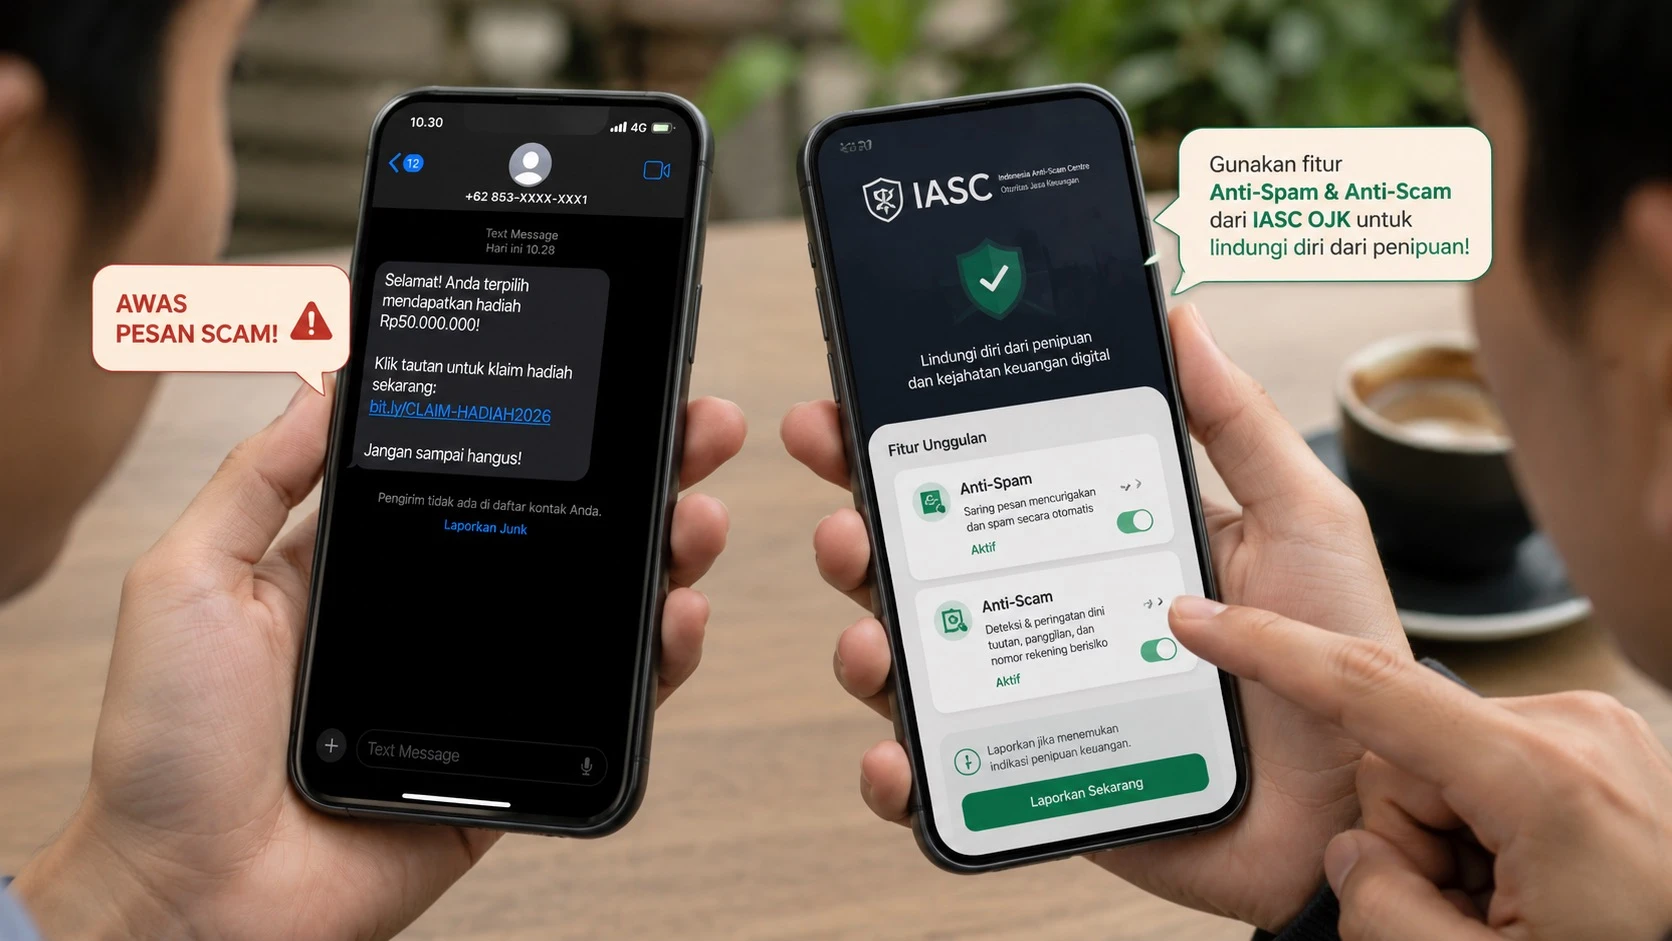
Kementerian Komunikasi dan Digital pada Juli 2026 menyebut total kerugian akibat spam dan scam di Indonesia mencapai sekitar Rp7,5 triliun berdasarkan data Global Anti-Scam Alliance. Pemerintah kemudian mendorong perusahaan telekomunikasi memperkuat sistem anti-scam untuk mengurangi penyalahgunaan kanal digital.
Ancaman juga semakin kompleks karena pelaku dapat mengombinasikan email, pesan instan, telepon, domain palsu, hingga rekayasa sosial berbasis AI. Data Kaspersky Who Calls memperlihatkan proporsi panggilan penipuan di Indonesia meningkat menjadi 10,24% dari seluruh panggilan yang ditandai pada Juni 2026, dibandingkan 2,55% pada Januari.
Tren tersebut memperlihatkan satu pola yang sama. Pelaku memanfaatkan identitas layanan atau institusi yang sudah dikenal korban agar permintaan berbahaya terlihat lebih masuk akal.
Cara Mengenali Email Zoom atau Docusign Palsu
Perusahaan dapat mengurangi risiko dengan tidak menjadikan kewaspadaan karyawan sebagai satu-satunya lapisan pertahanan. Kaspersky menyarankan penggunaan penyaringan email dan perlindungan endpoint, pelatihan keamanan secara berkala, simulasi phishing, serta autentikasi multi-faktor pada akun perusahaan.
Untuk pengguna, langkah sederhana tetap penting. Periksa alamat pengirim secara menyeluruh, jangan langsung mengeklik tautan ketika pesan meminta tindakan mendesak, dan hindari memasukkan kata sandi maupun informasi kartu pada halaman yang dibuka dari email yang tidak terverifikasi.
Docusign secara resmi mengingatkan bahwa notifikasi autentiknya menggunakan domain resmi seperti @docusign.com atau @docusign.net. Jika menerima permintaan dokumen yang tidak diharapkan, pengguna sebaiknya mengakses Docusign melalui situs resminya daripada tautan dalam email.
Prinsip serupa berlaku untuk Zoom. Jika menerima peringatan bahwa akun akan ditutup atau membutuhkan verifikasi, pengguna lebih aman membuka aplikasi atau situs Zoom secara langsung untuk memeriksa kondisi akun.
Kampanye terbaru menunjukkan teknik phishing lama belum kehilangan efektivitasnya meski serangan siber semakin banyak memanfaatkan AI. Bagi perusahaan, tantangannya bukan hanya menghadapi serangan yang semakin canggih, tetapi memastikan pesan palsu sederhana tidak berhasil menembus organisasi hanya karena tampilannya menyerupai layanan yang digunakan setiap hari.
Baca berita dan informasi lainnya mengenai kaspersky, penipuan, dan phishing dengan mengeklik tautan.



Komentar (0)
Harus masuk dulu untuk berkomentar. Komentar tayang setelah dimoderasi.
Belum ada komentar.