Modus Bobol Kartu Kredit via DANA QR Viral, Akun Pelaku Diblokir dan Refund Diproses
DANA memblokir akun yang diduga dipakai dalam fraud kartu kredit via QR dan berkoordinasi dengan bank untuk pengembalian dana korban


Periskop.id - DANA merespons viralnya modus pembobolan kartu kredit melalui penyalahgunaan fitur pembayaran QR dengan memblokir akun dompet digital yang terindikasi digunakan pelaku. Perusahaan juga berkoordinasi dengan bank penerbit kartu untuk mengembalikan dana korban yang transaksinya terbukti tidak sah.
Kasus ini ramai dibicarakan setelah sejumlah pengguna kartu kredit mengaku menemukan transaksi yang tidak pernah mereka lakukan. Korban disebut berasal dari nasabah bank swasta maupun bank BUMN, bahkan ada yang mengaku tidak pernah memiliki atau menggunakan akun DANA.
Director of Communications DANA Indonesia Olavina Harahap menyampaikan permintaan maaf kepada korban dan memastikan laporan yang masuk ditindaklanjuti. "DANA berkomitmen menindaklanjuti setiap laporan dan terus memperkuat keamanan sistem untuk melindungi pengguna," kata Olavina.
DANA menyatakan, akun-akun yang terindikasi disalahgunakan telah diblokir. Untuk korban, perusahaan juga berkoordinasi dengan bank penerbit kartu guna memproses pengembalian dana secara penuh sesuai kebijakan perlindungan transaksi yang berlaku.
Korban Tak Harus Punya Akun DANA
Pakar keamanan siber Vaksincom Alfons Tanujaya menjelaskan, modus tersebut diduga bermula dari data kartu kredit yang telah lebih dahulu dicuri. Informasi itu kemudian digunakan pelaku untuk menautkan kartu milik korban ke akun dompet digital yang mereka kuasai.
"Korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya," kata Alfons yang juga Wakil Ketua Umum 2 Asosiasi Pengusaha Teknologi Informasi dan Komunikasi Nasional (Aptiknas) di Jakarta, Selasa.
Data yang menurut Alfons dapat dieksploitasi mencakup nomor kartu, masa berlaku, CVV, dan nama pemilik. Data tersebut diperkirakan dapat diperoleh melalui infostealer atau malware pada aplikasi bajakan, web skimming, maupun phishing.
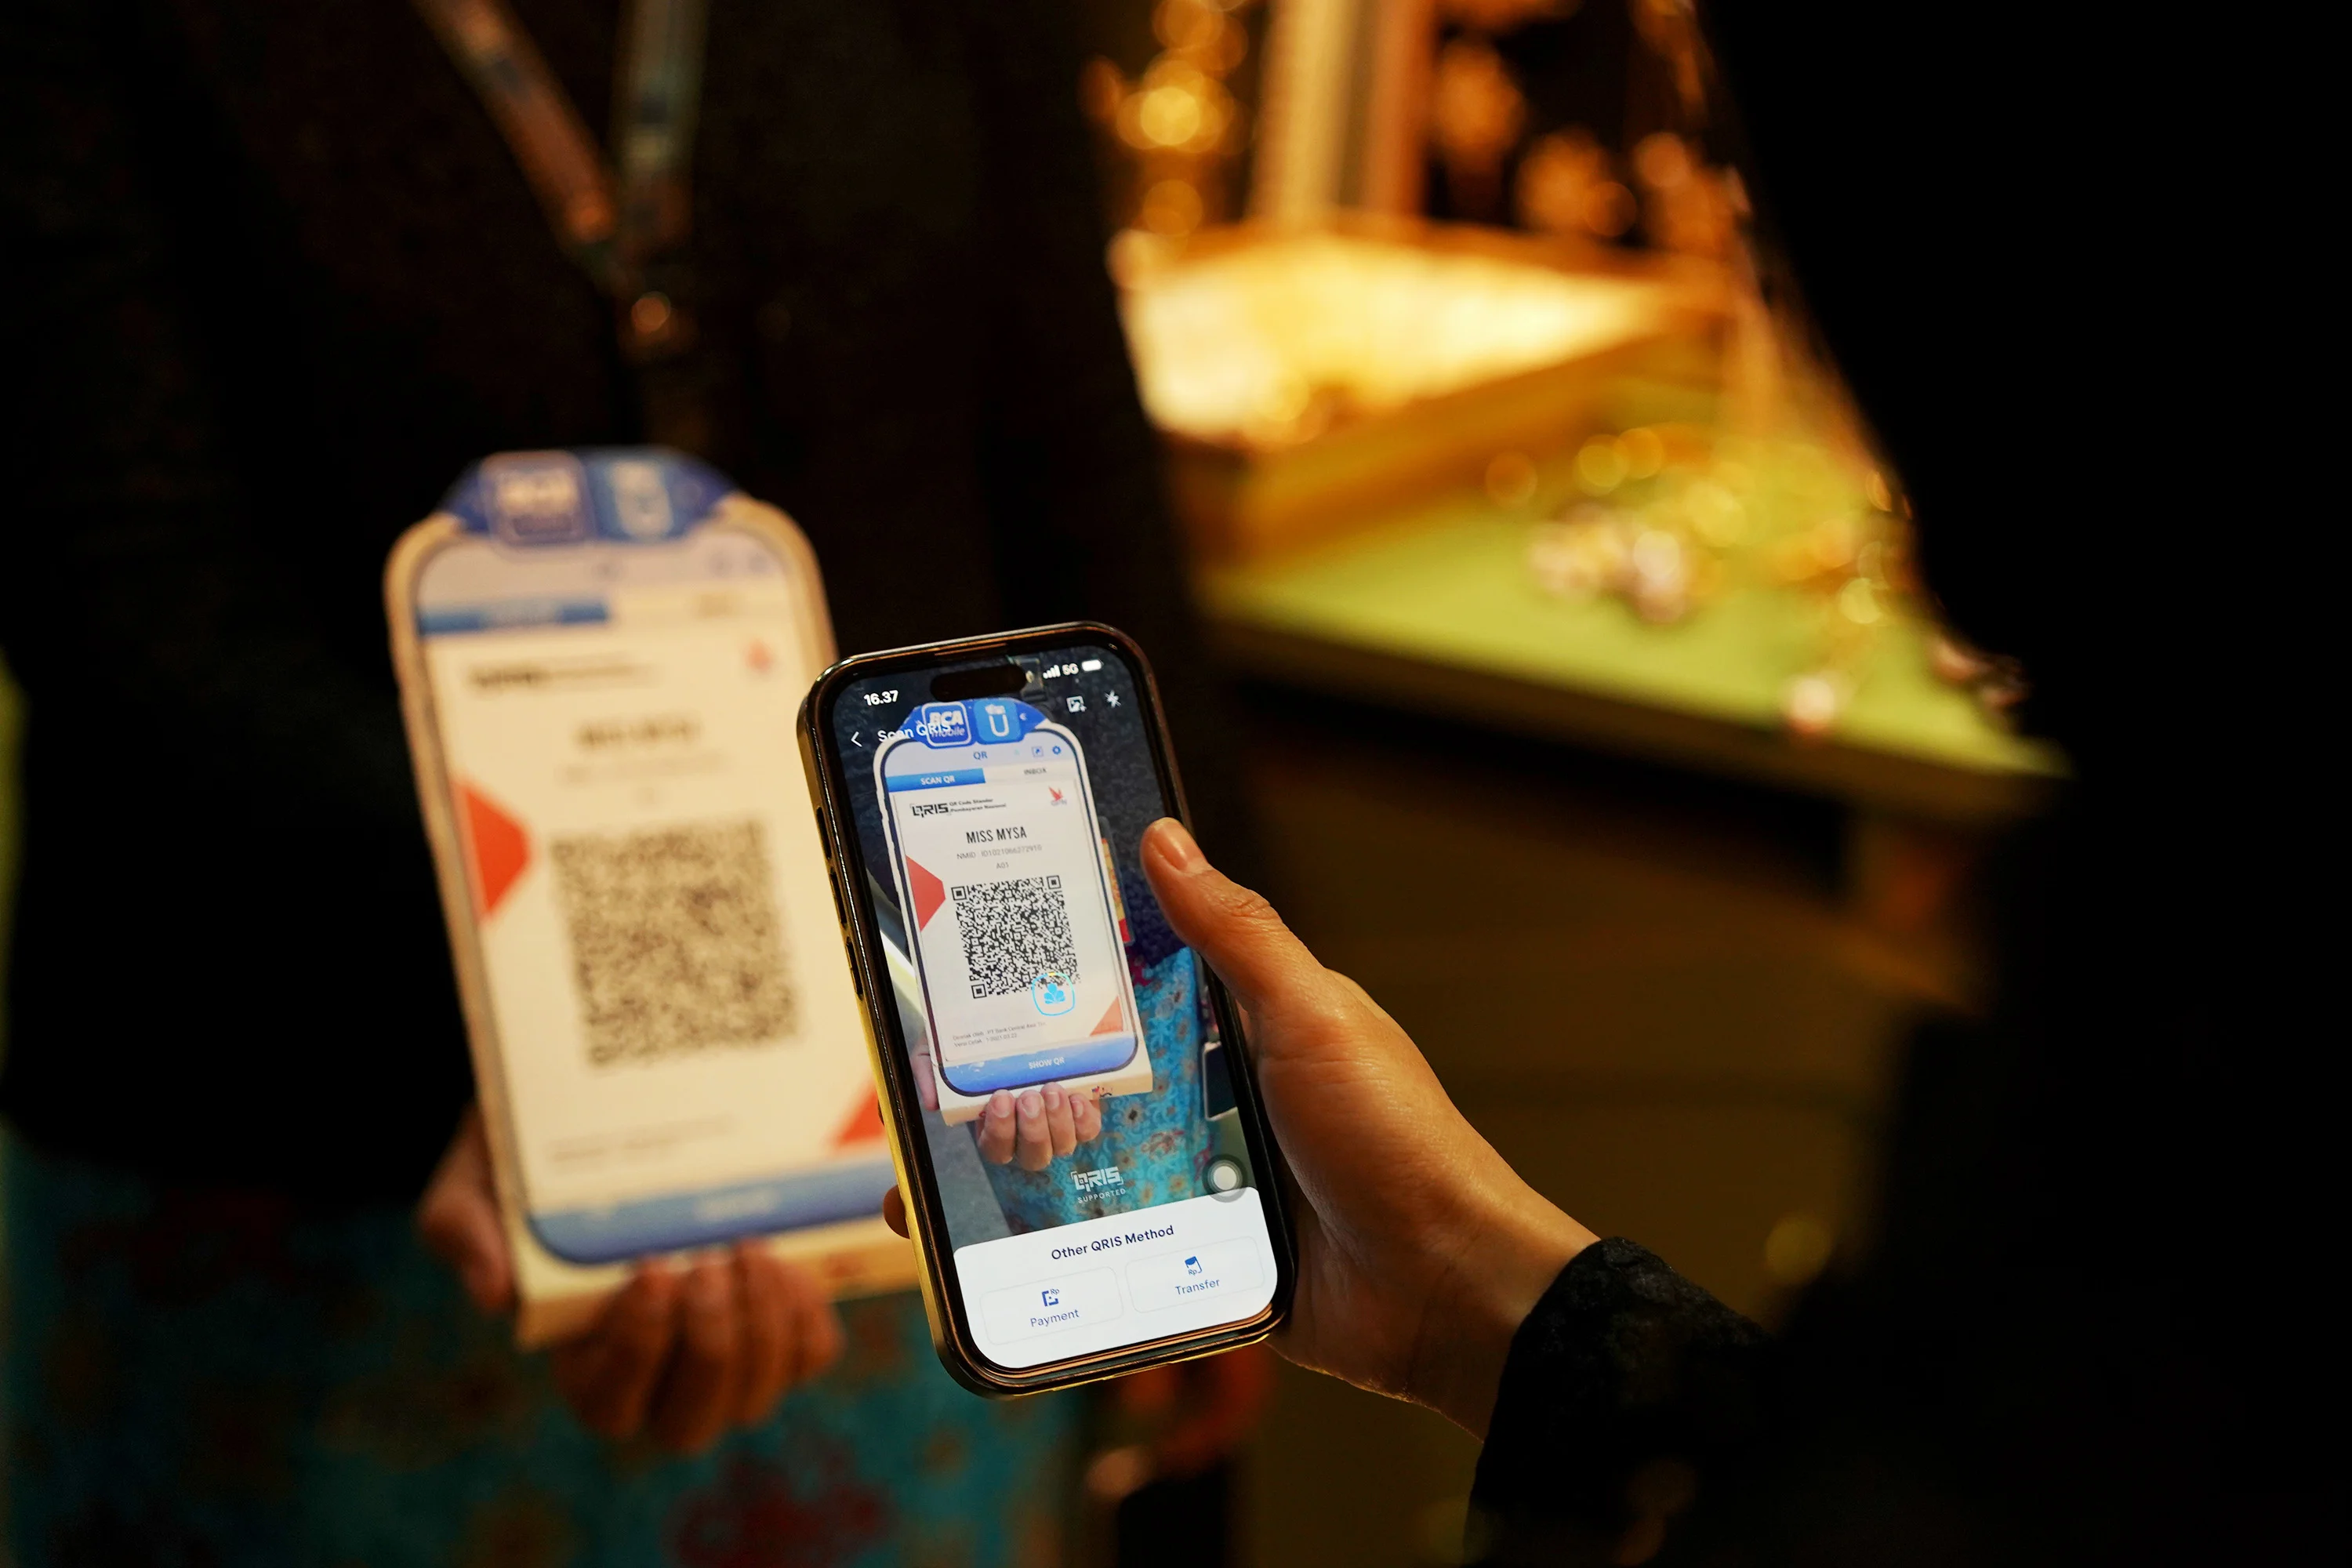
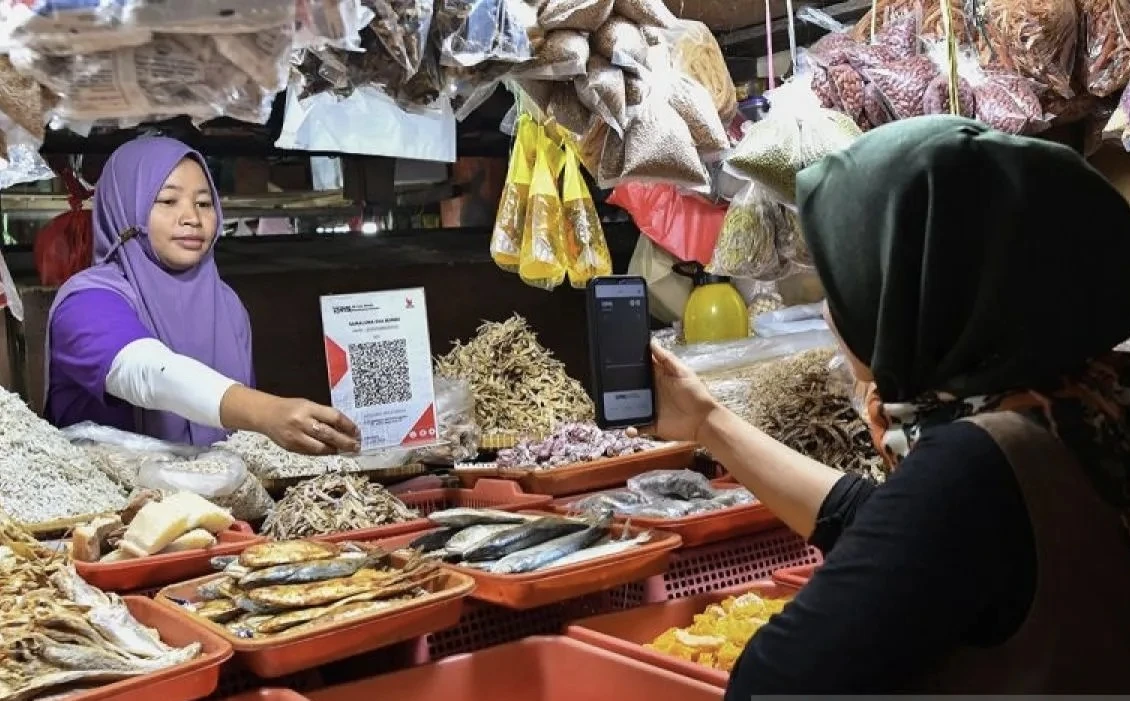
Setelah mengecek apakah kartu masih aktif, pelaku disebut menautkan kartu tersebut ke akun DANA lalu menggunakannya untuk pembayaran QRIS pada transaksi yang relatif mudah dicairkan, seperti pembelian aset kripto atau transaksi e-commerce. Penjelasan ini merupakan analisis Alfons terhadap pola kasus yang beredar, bukan kesimpulan penyidikan aparat penegak hukum.
DANA sendiri pada pusat bantuannya menjelaskan kartu debit atau kredit secara teknis dapat tersimpan pada akun DANA milik pihak lain apabila pihak tersebut sudah memperoleh informasi pribadi kartu dan berhasil melewati mekanisme keamanan DANA maupun bank. Perusahaan karena itu mengingatkan data kartu, CVV, dan OTP harus dirahasiakan.
Kenapa Transaksi Bisa Lolos Tanpa OTP?
Salah satu pertanyaan yang muncul dari kasus tersebut adalah bagaimana transaksi dapat berhasil tanpa korban memberikan kode OTP. Alfons menjelaskan, otentikasi transaksi kartu daring saat ini dapat menggunakan sistem berbasis risiko. Dalam sistem 3-D Secure generasi baru, bank penerbit dapat menentukan apakah OTP diperlukan berdasarkan penilaian risiko transaksi.
"Artinya, transaksi yang lolos tanpa OTP adalah transaksi yang oleh sistem risiko bank dinilai 'aman', dan penilaian itu keliru," katanya.
Ia juga menyoroti velocity check atau mekanisme yang seharusnya mendeteksi transaksi berulang dalam waktu sangat singkat. Menurut Alfons, kasus ini perlu dievaluasi baik dari sisi sistem risiko bank penerbit maupun kontrol pada layanan pembayaran yang digunakan pelaku.
Bank Indonesia memang mewajibkan penerbit kartu menjalankan transaction alert untuk transaksi berisiko, transaksi bernilai besar atau menyimpang dari profil pengguna, hingga transaksi berulang dalam waktu singkat.
Cara Korban Ajukan Pengembalian Dana
DANA meminta pemilik kartu yang terdampak segera menghubungi bank penerbit dan mengajukan sanggahan terhadap transaksi yang tidak dilakukan. Setelah memperoleh nomor laporan dari bank, korban dapat mengirimkan nama bank serta nomor laporan melalui pesan langsung ke akun Instagram resmi @dana.id.
DANA menyatakan setelah laporan diverifikasi, pengembalian dana atau limit akan diproses kepada bank penerbit dalam waktu 24 jam. Waktu sampai dana kembali tercantum pada kartu tetap mengikuti prosedur bank masing-masing.
"Pengembalian dana/limit ke kartu kredit akan tercantum di lembar tagihan berikutnya, sesuai prosedur dan kebijakan masing-masing bank," kata Olavina.
Bank Indonesia juga menyarankan pemegang kartu rutin memeriksa lembar tagihan dan segera menghubungi bank penerbit apabila muncul transaksi yang tidak dikenali. Nomor kartu, masa berlaku, PIN, CVV/CVC, kata sandi, serta OTP tidak boleh diberikan kepada pihak lain.
Penipuan Transaksi Digital Masih Tinggi
Kasus tersebut muncul ketika penggunaan pembayaran digital di Indonesia terus tumbuh cepat. Bank Indonesia mencatat hingga Juni 2026 terdapat 65,77 juta pengguna QRIS dan 44,86 juta merchant, dengan 96,68% merchant berasal dari UMKM. Sepanjang semester I 2026, volume transaksi QRIS mencapai 12,55 miliar transaksi dengan nilai Rp1,12 kuadriliun atau tumbuh 93,92% secara tahunan.
Pertumbuhan transaksi digital juga diikuti tingginya laporan penipuan. Otoritas Jasa Keuangan mencatat Indonesia Anti-Scam Centre (IASC) menerima 668.441 laporan penipuan transaksi keuangan hingga 31 Agustus 2026. Sebanyak 1.276.688 rekening atau akun telah dilaporkan dan diverifikasi, sedangkan 659.419 di antaranya telah diblokir.
Besarnya angka tersebut menunjukkan perlindungan transaksi digital tidak hanya bergantung pada pengguna. Sistem deteksi milik bank, penyelenggara dompet digital, mekanisme autentikasi, hingga proses penanganan pengaduan juga menjadi bagian penting untuk mencegah kerugian.
DANA kembali meminta pengguna tidak membagikan PIN, OTP, CVV, kata sandi maupun nomor kartu kredit lengkap kepada siapa pun.
Bagi pengguna yang menemukan transaksi mencurigakan, langkah paling mendesak adalah memblokir kartu melalui bank penerbit, mengajukan sanggahan transaksi, menyimpan bukti notifikasi atau tagihan, serta melaporkannya melalui kanal resmi. Kasus viral ini sekaligus menunjukkan bahwa seseorang dapat menjadi korban penyalahgunaan kartu meskipun tidak memiliki akun pada dompet digital yang digunakan pelaku.
Baca berita dan informasi lainnya mengenai kartu kredit, dan Quick Response Code Indonesian Standard (QRIS) dengan mengeklik tautan.






Komentar (0)
Harus masuk dulu untuk berkomentar. Komentar tayang setelah dimoderasi.
Belum ada komentar.